

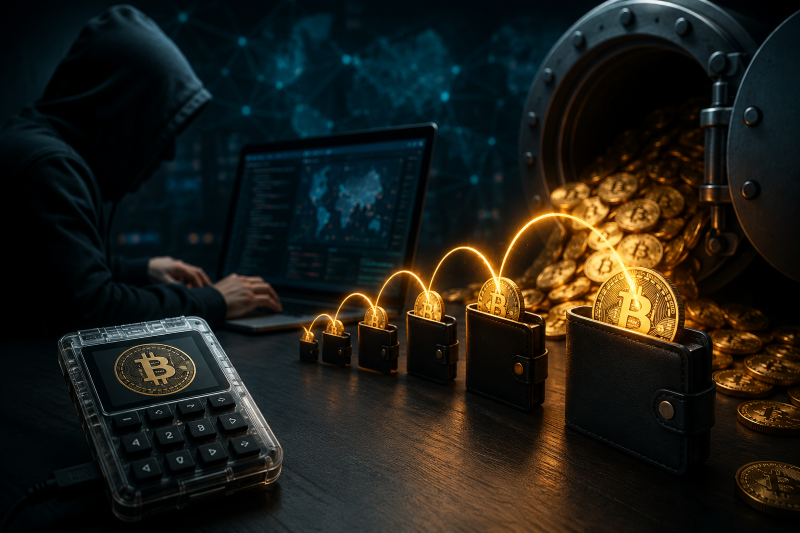
Kasus peretasan yang menimpa pengguna dompet hardware Bitcoin Coldcard ternyata bukan aksi acak. Perusahaan analisis blockchain Chainalysis mengungkap pelaku sudah lebih dulu memetakan dompet-dompet dengan saldo terbesar sebelum melancarkan aksinya.
Strategi tersebut membuat pelaku berhasil menguras lebih dari 594 Bitcoin (BTC) dengan nilai mencapai sekitar US$38 juta atau setara Rp622 miliar (kurs Rp16.350 per dolar AS). Dana itu dicuri hanya dalam hitungan menit dari sekitar 500 dompet Bitcoin yang menggunakan perangkat Coldcard dengan celah keamanan tertentu.

Dompet Berisi Bitcoin Terbanyak Jadi Target Utama
Dalam laporan yang dibagikan melalui platform X pada Jumat, Chainalysis menjelaskan bahwa pelaku tampaknya telah melakukan riset mendalam sebelum menjalankan aksinya.
Alih-alih menyerang seluruh pengguna secara acak, hacker diduga lebih dulu mengidentifikasi dompet yang menyimpan Bitcoin dalam jumlah besar. Hasilnya, dalam 10 menit pertama, nilai aset yang berhasil dicuri sudah mencapai sekitar US$30 juta.
Tak sampai setengah jam, sekitar 500 dompet telah dikuras.
Analisis Chainalysis menunjukkan bahwa korban dengan saldo terbesar menjadi sasaran pertama. Salah satunya bahkan kehilangan Bitcoin senilai sekitar US$1,8 juta atau sekitar Rp29,4 miliar.
Perusahaan tersebut juga mengungkap tiga dari sepuluh dompet korban terbesar masing-masing menyimpan sedikitnya 10 BTC, yang saat itu bernilai sekitar US$636.000 atau sekitar Rp10,4 miliar.


Chainalysis kini terus memantau alamat dompet yang digunakan pelaku, termasuk sejumlah alamat lain yang diduga menjadi tempat penampungan hasil curian.
Update Firmware Saja Dinilai Belum Cukup
Di tengah insiden tersebut, Chainalysis mengingatkan pengguna Coldcard agar tidak hanya mengandalkan pembaruan perangkat lunak (firmware).
Menurut perusahaan itu, pengguna yang pernah membuat *ecovery seed menggunakan firmware yang rentan tetap memiliki risiko kehilangan aset meskipun sudah memasang pembaruan terbaru.
Recovery seed merupakan kumpulan 24 kata rahasia yang berfungsi untuk memulihkan akses ke dompet kripto. Jika seed tersebut dibuat menggunakan sistem yang memiliki kelemahan, pelaku masih berpeluang menebak kunci privat dan mengakses aset digital pemiliknya.
Karena itu, pengguna disarankan membuat recovery seed baru menggunakan perangkat yang sudah diperbarui. Selain itu, penggunaan BIP-39 passphrase juga dinilai dapat memberikan lapisan keamanan tambahan.
Coinkite Akui Ada Bug pada Coldcard

Peringatan ini muncul setelah produsen Coldcard asal Kanada, Coinkite, mengeluarkan pemberitahuan keamanan pada 30 Juli lalu.
Perusahaan mengungkap sebagian perangkat Coldcard Mk3 yang menjalankan firmware versi 4.0.1 hingga 5.0.3 mengalami bug pada proses pembangkitan recovery seed.
Masalah tersebut berasal dari gangguan pada hardware random number generator, komponen yang seharusnya menghasilkan angka acak untuk membuat recovery seed yang benar-benar aman.
Akibat bug tersebut, perangkat lebih banyak mengandalkan angka acak yang dihasilkan perangkat lunak. Hal ini membuat kombinasi recovery seed menjadi jauh lebih mudah ditebak oleh pihak yang memiliki kemampuan komputasi tinggi.
Dengan ruang kemungkinan yang lebih sempit, hacker dapat merekonstruksi private key secara offline, kemudian mencari dompet Bitcoin yang masih menggunakan recovery seed tersebut.
Coinkite menyatakan telah merilis firmware terbaru yang memperbaiki kelemahan tersebut untuk recovery seed yang dibuat setelah pembaruan.
Ledger Pastikan Produknya Aman
Di tengah kekhawatiran para investor kripto, produsen hardware wallet Ledger memastikan produknya tidak terdampak oleh kerentanan yang ditemukan pada Coldcard.
Ledger menjelaskan seluruh perangkatnya menggunakan True Random Number Generator (TRNG) yang telah tersertifikasi dan terintegrasi langsung ke dalam Secure Element chip.
Teknologi tersebut menghasilkan tingkat entropi penuh sebesar 256-bit, sehingga setiap recovery phrase 24 kata memiliki tingkat keacakan maksimal dan jauh lebih sulit ditebak oleh pelaku kejahatan siber.
Keamanan Dompet Hardware Kembali Jadi Sorotan
Peretasan ini menjadi pengingat bahwa keamanan aset kripto tidak hanya bergantung pada penggunaan hardware wallet, tetapi juga pada kualitas perangkat lunak yang digunakan saat membuat recovery seed.
Bagi investor yang pernah menggunakan firmware Coldcard versi terdampak, para pakar keamanan menyarankan agar segera memindahkan aset ke dompet baru dengan recovery seed yang dibuat menggunakan firmware terbaru demi menghindari risiko kehilangan dana di kemudian hari.