

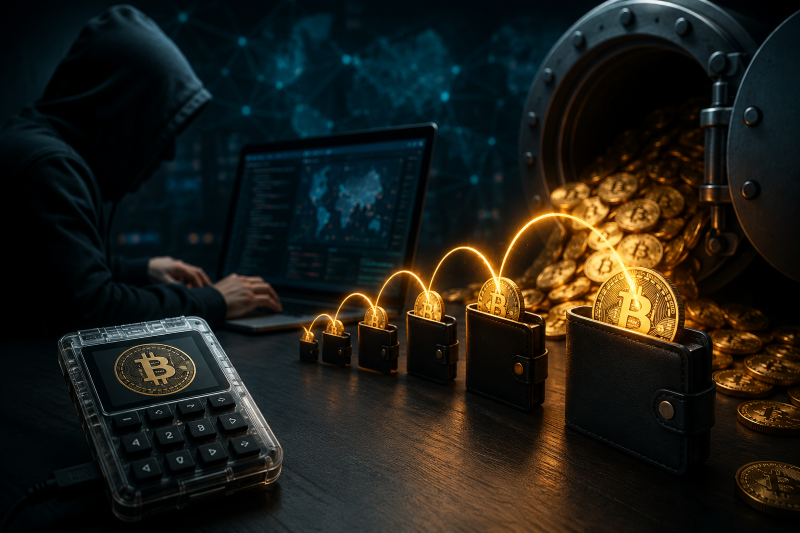
Dugaan pencurian aset kripto melalui dompet perangkat keras (hardware wallet) Coldcard kembali meningkat. Galaxy Research mengidentifikasi gelombang keempat serangan yang diduga telah memindahkan sekitar 448,7 Bitcoin (BTC) dari 709 alamat dompet yang diperkirakan menjadi korban.
Kepala Riset Galaxy, Alex Thorn, mengungkapkan bahwa alamat-alamat tersebut memiliki pola transaksi dan unspent transaction output (UTXO) yang serupa dengan dompet yang diyakini terdampak kerentanan pada sistem Coldcard.

Meski demikian, Thorn menegaskan bahwa temuan tersebut masih berupa hasil analisis blockchain dan belum menjadi konfirmasi resmi mengenai jumlah korban maupun total kerugian. Hingga kini, produsen Coldcard, Coinkite, juga belum mengeluarkan pembaruan yang secara khusus mengonfirmasi angka pada gelombang serangan terbaru.
Aktivitas Penyapuan Bitcoin Melonjak Tajam
Dalam analisis awal, Galaxy menemukan 218 transaksi yang melibatkan 462 alamat dengan perpindahan sekitar 388,9 BTC. Setelah pemetaan diperbarui, jumlah tersebut meningkat menjadi 448,7 BTC yang berasal dari 709 alamat.
Galaxy mencatat aktivitas penyapuan (sweeping) mencapai rata-rata 13,8 transaksi per blok, jauh lebih tinggi dibandingkan kondisi normal sebelum insiden yang hanya sekitar 0,3 transaksi per blok. Sebagian besar dana korban dipindahkan ke alamat baru yang berbeda-beda, bukan dikumpulkan ke satu dompet utama, sehingga pelacakan menjadi lebih kompleks.
Sebelum gelombang keempat terjadi, Galaxy telah mengidentifikasi tiga gelombang serangan yang diduga melibatkan perpindahan sekitar 1.367 BTC dari 4.585 alamat dompet.
Apabila estimasi terbaru dimasukkan dan tidak terdapat tumpang tindih alamat korban, total aset yang berpindah akibat empat gelombang serangan diperkirakan mencapai sekitar 1.815 BTC dari 5.294 alamat.
Namun, angka tersebut masih merupakan hasil perhitungan berdasarkan data blockchain dan belum dapat dianggap sebagai jumlah kerugian resmi. Galaxy juga menyebut belum ada bukti yang memastikan seluruh gelombang serangan dilakukan oleh pelaku yang sama.


Kerentanan Berasal dari Generator Angka Acak
Berdasarkan penelusuran Coinkite, masalah utama berasal dari kesalahan integrasi random number generator (RNG) yang diperkenalkan melalui pembaruan firmware pada Maret 2021.
Kesalahan tersebut menyebabkan sebagian perangkat Coldcard menghasilkan tingkat entropi yang lebih rendah dari standar keamanan yang seharusnya digunakan untuk membuat seed phrase.
Tim teknik Block yang melakukan investigasi independen menemukan bahwa firmware secara tidak sengaja menggunakan generator angka pseudoacak bawaan MicroPython, bukan generator angka acak perangkat keras sebagaimana dirancang.
Meski Block mengaku belum melakukan pengujian menyeluruh terkait tingkat eksploitasi kerentanan tersebut, laporan mengenai pencurian aset yang terus bermunculan mendorong perusahaan untuk segera mengungkap temuannya kepada publik.
Pengguna Diminta Membuat Seed Baru
Coinkite telah merilis pembaruan firmware untuk seluruh perangkat Coldcard yang terdampak. Namun perusahaan menegaskan bahwa memperbarui firmware saja tidak cukup untuk mengatasi risiko keamanan.
Pengguna disarankan membuat seed phrase baru setelah melakukan pembaruan, kemudian memindahkan seluruh aset ke dompet baru tersebut. Sebelum mentransfer seluruh saldo, pengguna juga dianjurkan mengirimkan dana dalam jumlah kecil sebagai uji coba untuk memastikan alamat penerima berfungsi dengan baik.
Coinkite menambahkan bahwa seed phrase yang dibuat menggunakan sedikitnya 50 lemparan dadu secara acak dan privat tidak terdampak oleh kelemahan RNG ini. Penggunaan BIP-39 passphrase yang kuat juga dapat memberikan lapisan perlindungan tambahan, meski perusahaan tetap merekomendasikan proses migrasi sebagai langkah paling aman.

Sementara itu, perangkat lain buatan Coinkite seperti TAPSIGNER, OPENDIME, dan SATSCARD dipastikan menggunakan basis kode yang berbeda sehingga tidak termasuk dalam daftar produk yang terdampak kerentanan ini.
Pelaku pasar kini menantikan pembaruan lanjutan dari Galaxy Research, hasil investigasi teknis Coinkite, serta kemungkinan tindakan dari bursa aset kripto maupun aparat penegak hukum terkait dugaan serangan yang terus berkembang.